Rapid7
RAPID7 INSIGHTVM
Решение за идентифициране на устройства в мрежата и сканиране за уязвимости.
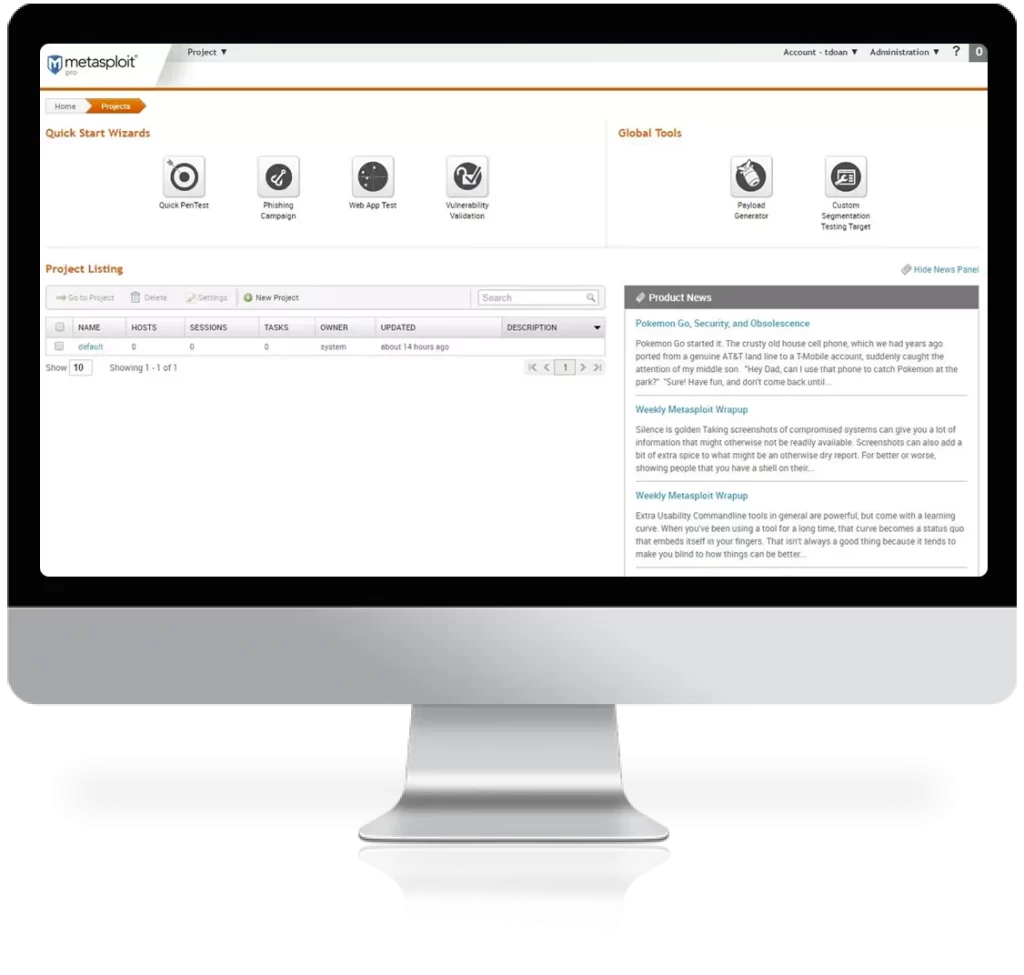
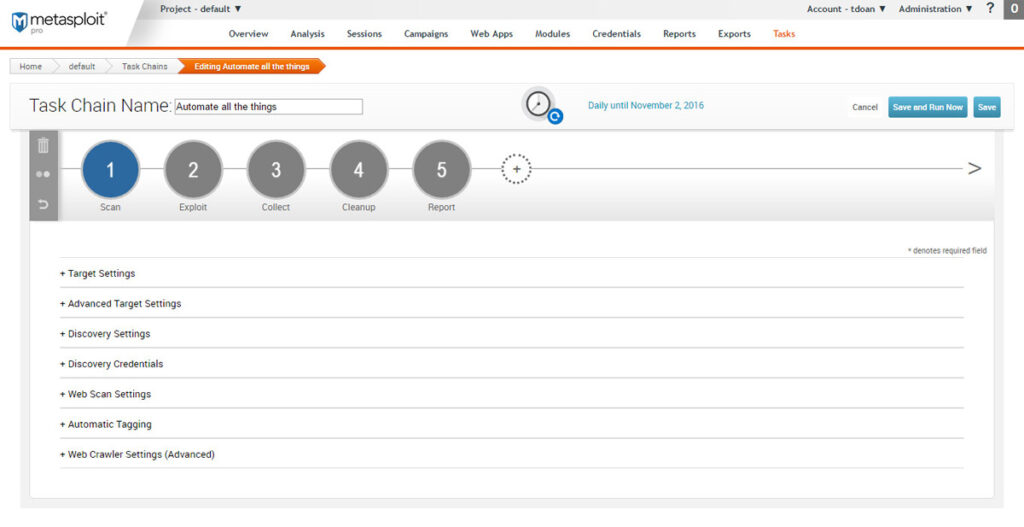
RAPID7 METASPLOIT
Софтуер за тестване на проникване предназначен за екипи по сигурност.
Платформа за Управление на събитията и информационна сигурност (SIEM)
За да имаме видимост над мрежовите устройства и индикация за възникнал инцидент при тях, имаме нужда от SIEM. Платформата на Rapid7 за Управление на събитията и информационна сигурност (SIEM) свързва събитията, докладвани от цялото оборудване за сигурност в мрежата, което позволява да се проследяват, анализират и откриват по-рядко срещаните събития в мрежите.
InsightIDR на Rapid7 е вашият инструмент за откриване и реагиране на инциденти свързани с вашата сигурност, наблюдение и видимост на всички устройства в мрежата. InsightIDR идентифицира неоторизиран достъп от външни и вътрешни заплахи, и ограничава подозрителна активност, така че да не се налага да анализирате ръчно хиляди потоци с информация.
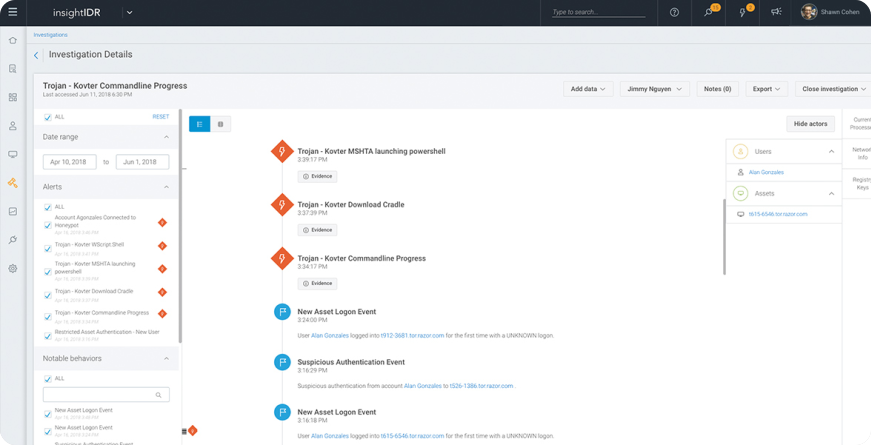
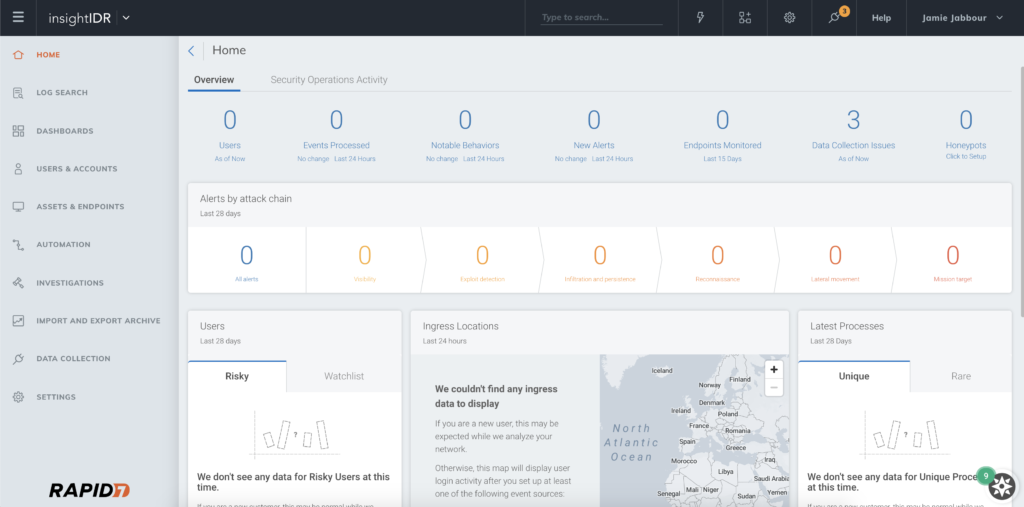
Предимства на платформата на Rapid7 InsightIDR са:
- Облачна платформа разполагаща с лесен и интуитивен Web мениджмънт.
- Eфективен алгоритъм за корелация на инцидентите в мрежата.
- Консолидира информация за събития от много източници.
- Скалируемост и гъвкавост на решението в облачна среда.
- Гъвкав, съобразен и адаптивен SIEM, с който да стартирате и да работите по-бързо от всякога, като същевременно непрекъснато повишавате възможностите си, докато растете в платформата.
- Цялостно решение за управление на ефективността и наличността.
- Бързо пресявате данните, за да идентифицирате и реагирате на реални заплахи чрез machine learning, advanced analysis и out-of-the box detections.
Rapid7 InsightVM
Усъвършенствани анализи и докладване за управление на уязвимости
- Открийте и дайте приоритет на активните уязвимости
Осигурете видимост на своите ИТ активи. Непрекъснато оценявайте и приоритизирайте критичните уязвимости за коригиране. - Ускорете възстановяването с проследяване и сътрудничество
Помогнете на ИТ специалистите да разберат по-добре рисковете. Ускорете коригирането с автоматизация и проследете напредъка с табла за управление и отчети. - Бъдете в съответствие с правилата и регулаторните изисквания
Не се оставяйте да не отговаряте на правилата или нормативните изисквания. Оценявайте активите си спрямо индустриални показатели. - Използвайте експертни изследвания
Използвайте разузнаване от Rapid7 Labs, за да идентифицирате свързани с интернет активи и да приоритизирате по-добре уязвимостите.
Функции за управление на уязвимости
- Лек агент за крайна точка
- Табла за управление на живо
- Активен рисков рейтинг
- ИТ интегрирани проекти за възстановяване
- Наблюдение на повърхността на атаката с Project Sonar
- Интегрирани канали за заплахи
- Цели и SLA
- Лесен за използване RESTful API
- Оценка на политиката
RAPID7 InsightAppSec
Точно и надеждно динамично тестване на сигурността на приложенията (DAST)
InsightAppSec извършва тестове за сигурност на черна кутия, за да автоматизира идентификацията, сортирането на уязвимостите, приоритизирането на действията и коригирането на риска от приложението.
Ефективно намаляване на риска в съвременните уеб приложения
- Динамично тестване на сигурността на приложенията (DAST)
Получете приложими, точни данни с помощтта на водещи в индустрията инструменти - Възпроизвеждане на атаки и валидиране на корекции
Ускорете коригирането и намалете екипа за разработчици напред-назад, като предоставите достъп за самообслужване - Интегриране в работните потоци на разработчиците
По-добре предотвратявайте риска рано, като добавите тестване за сигурност като част от процеса на изграждане и интегрирате работните потоци на екипа за разработка и поддръжка
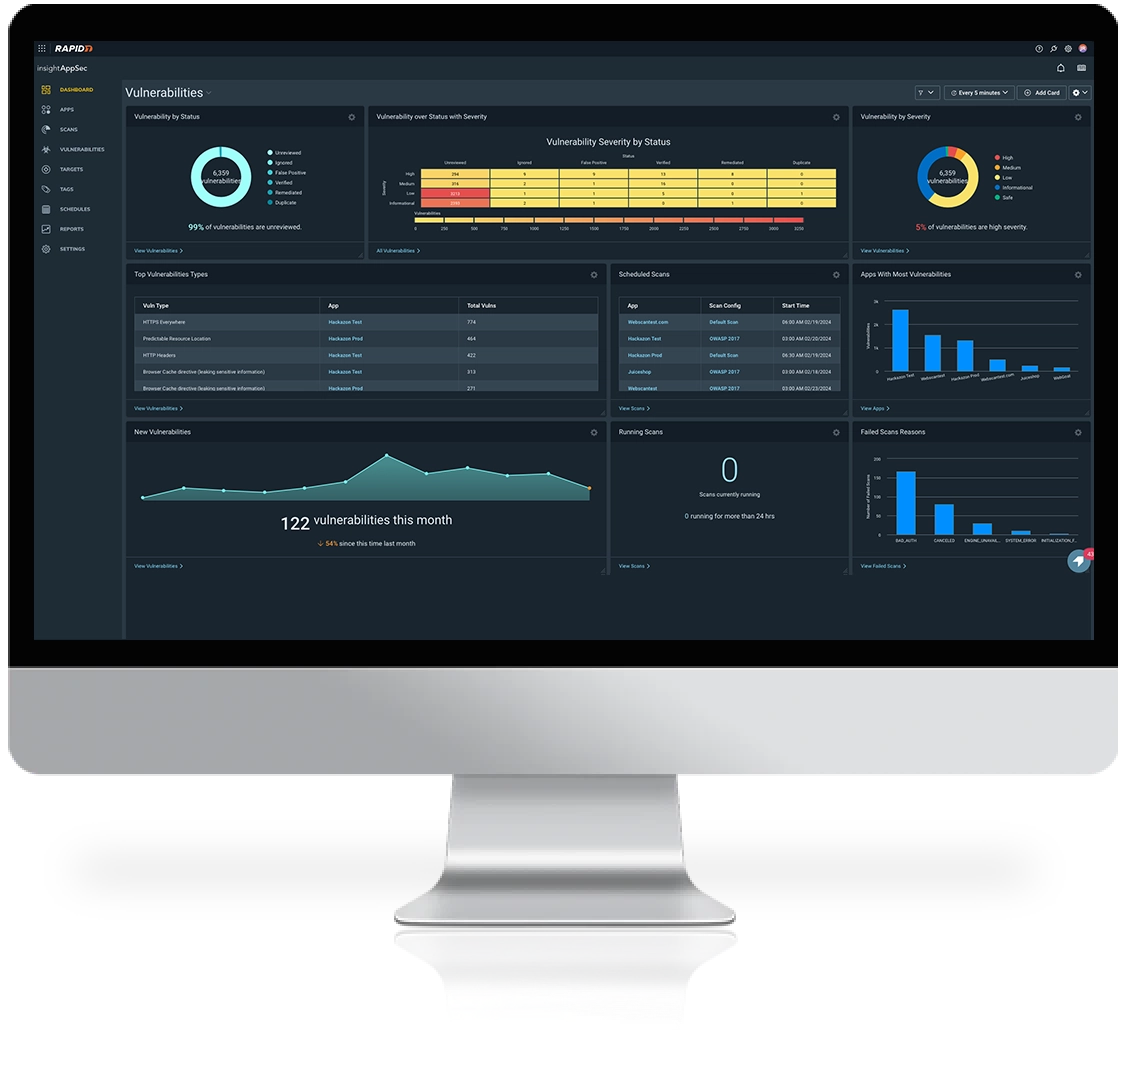
RAPID7 Metasplot
Софтуер за тестване на проникване, който ви помага да действате като нападателя
Нападателите винаги разработват нови експлойти и методи за атака. Софтуерът за тестване на проникване Metasploit ви помага да използвате техните собствени оръжия срещу тях. Използвайки непрекъснато нарастваща база данни от експлойти, можете безопасно да симулирате реални атаки във вашата мрежа, за да обучите екипа си по сигурността.
Събиране на данни за атаката:
- Достъп до разширена база от екслойти чрез Metasploit Framework, поддържана от 100 000+ сътрудници и потребители.
- Автоматично свързвайте правилните експлойти с правилните уязвимости – просто импортирайте активите си и оставете Metasploit Pro да свърши останалото.
- Филтрирайте опасните експлойти, за да позволите на всеки да проведе безопасен тест за проникване, независимо от опита.
Приоритизиране на водещите вектори на атака:
- Тествайте осведомеността на потребителите с интуитивен съветник за фишинг и USB кампания.
- Използвайте техники за избягване на антивирсни програми, точно както правят хакерите, за да навлезете по-нататък в мрежата след първоначален пробив.
- Интегрирайте Metasploit с InsightVM, за да създадете единствения работен процес за тестване за проникване и управление на уязвимости в затворен цикъл и да приоритизирате най-важното.
Поправете:
- Уверете се, че вашите контроли работят правилно, като ги тествате с реални атаки.
- Симулирайте всяка стъпка във веригата за атаки, за да сте сигурни, че вашият екип за откриване и реагиране на инциденти може да хване нападателите на всеки етап.